문서 보안, 어떻게 시작해야 할까요?
PC에 문서를 저장하고, 메일이나 메신저로 파일을 주고받는 방식은 여전히 익숙하죠. 하지만 이 방식, 보안 사고에 가장 취약한 방식이라는 사실 알고 계셨나요?
특히 퇴사자나 외주 인력, 협력사와의 협업이 많은 조직이라면 내부 문서가 어떻게 유통되고, 누가 접근했는지를 ‘알 수 없다’는 것은 큰 리스크입니다.
오늘은 사이버다임의 문서중앙화 솔루션으로 안전한 ‘문서 보안’을 실현하는 방법을 소개합니다.
실무에서 시작하는 문서 보안, 사이버다임 문서중앙화 솔루션
1. 일잘러의 문서 보안 가이드 - 로컬 저장 차단 및 콘텐츠 보안 정책
"문서 유출, 평소 익숙한 저장 방식이 보안의 빈틈이 됩니다."
업무 문서를 개인 PC에 저장하거나, USB와 같은 외부 저장매체로 옮기는 순간부터 문서에 대한 보안 통제는 어려워집니다.
문서중앙화 솔루션은 로컬 저장을 차단하고 외부 저장매체 사용을 제한하는 것은 물론, 인쇄, 화면 캡처, 클립보드 복사 등 문서 이용 행위 전반을 제어하는 콘텐츠 보안 정책을 함께 적용해 문서 유출 경로를 통제할 수 있습니다.
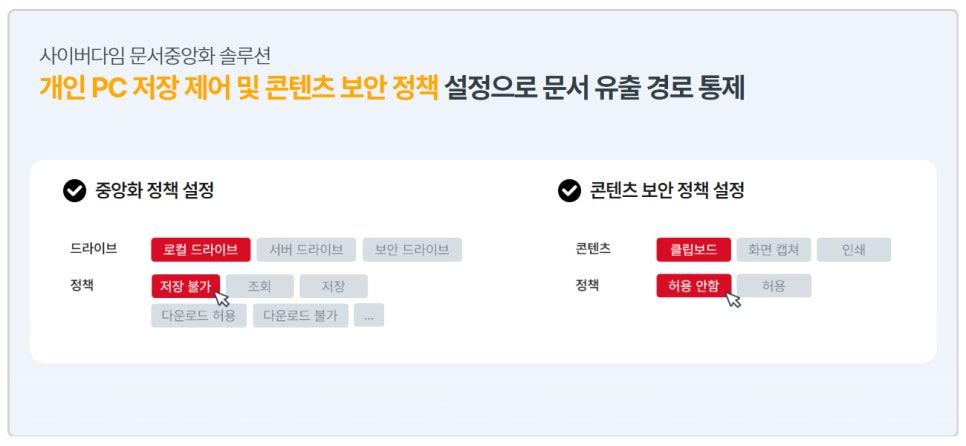
1) 사용자는 문서를 개인 PC가 아닌 중앙 서버에만 저장할 수 있어, 퇴사자나 내부자의 무단 반출을 방지하고
문서 자산을 체계적으로 관리할 수 있습니다.
2) USB 등 외부 저장매체 사용은 물론, 인쇄·화면 캡처·클립보드 복사 등 콘텐츠 보안 정책을 통해 세부적으로 통제할 수 있습니다.
📌 이런 조직에 꼭 필요합니다.
중요 문서가 로컬 PC에 분산돼 있어 보안 관리가 어려운 조직
퇴사자, 외주 인력의 PC에 업무 자료가 남아 보안 사고 우려가 있는 조직
분실·도난 시 정보 유출 리스크가 큰 노트북/이동형 장비 사용 부서
2. 일잘러의 보안 가이드 - 문서 외부 반출 승인 프로세스
"반출은 승인 받고, 기록은 자동으로 남깁니다."
문서중앙화 솔루션에서는 외부로 보내는 문서에 대해 반출 승인 프로세스를 설정할 수 있으며, 승인된 경우에만 문서 반출이 가능합니다.
승인 기반으로 반출을 통제하고, 모든 이력은 자동으로 기록되어 사후 추적도 가능합니다.
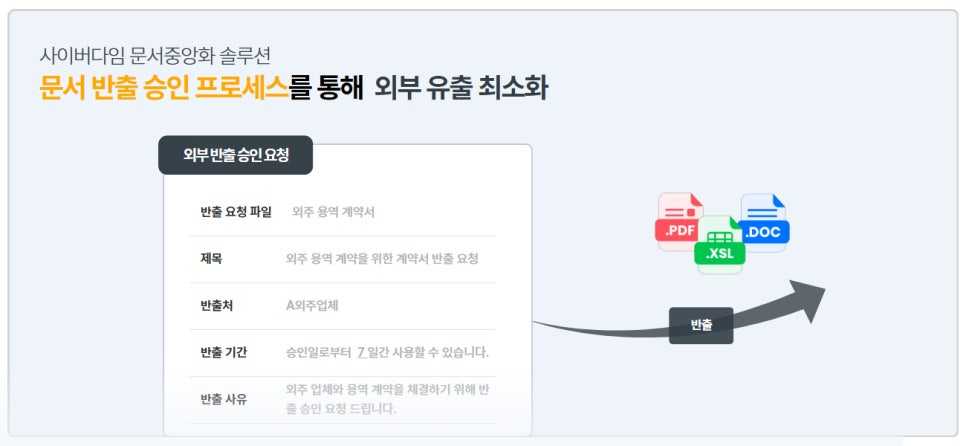
1) 주요 문서의 경우, 반출 요청 프로세스를 설정하면 관리자의 승인 없이는 외부로 문서를 반출할 수 없도록 제어할 수 있습니다.
이를 통해 중요 문서의 무단 유출을 사전에 차단하고, 문서 반출에 대한 책임과 통제 권한을 명확히 할 수 있습니다.
2) 반출 요청 시에는 반출 목적, 반출처, 사용 기간 등을 기재하도록 설정할 수 있으며, 담당자는 이를 검토해 승인하거나 반려할 수 있습니다.
문서 반출 전 단계에서 보안 검증 절차를 거칠 수 있도록 해, 불필요한 유출을 사전에 차단할 수 있습니다.
📌 이런 조직에 꼭 필요합니다.
다양한 고객에게 제안서, 견적서, 계약서 등을 자주 발송하는 기업
고객정보, 기밀자료 등 민감 정보를 주로 다루는 기업
외부 협력사와 결과물을 주고받는 프로젝트 중심 조직
3. 일잘러의 보안 가이드 - 문서 별 접근 권한 설정 및 관리
"문서 접근 권한은 업무에 따라 제한하고, 역할별로 세분화하세요."
문서중앙화 솔루션은 부서, 사용자, 직책, 프로젝트 그룹 등 조직 구조에 따라 문서 접근 권한을 세분화해 설정할 수 있는 기능을 제공합니다.
이를 통해 불필요한 열람을 사전에 차단하고, 관리자는 각 문서별로 누가 언제 어떤 수준으로 접근할 수 있는지를 명확하게 통제할 수 있습니다.
정보의 중요도에 따라 접근 범위를 구체화할 수 있어, 보안성과 관리 효율을 동시에 높일 수 있습니다.
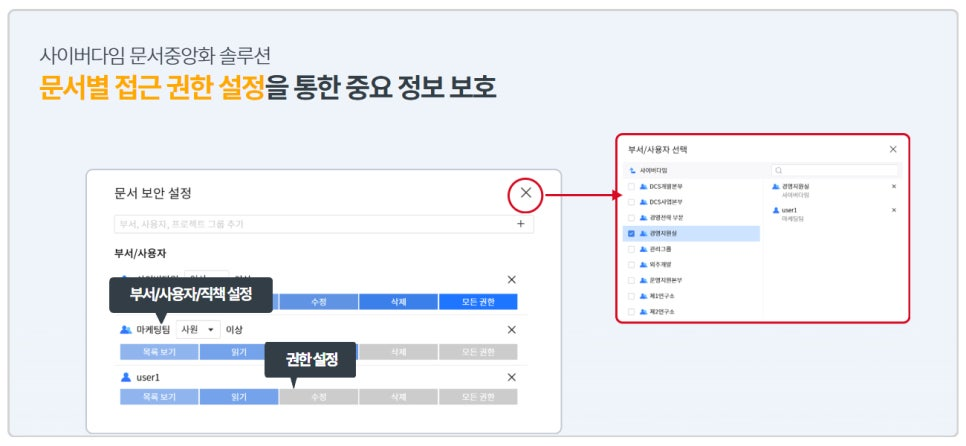
1) 직급이나 사용자 단위로 문서의 열람, 편집, 반출 권한을 세분화해 설정할 수 있어, 민감한 문서에 대해 필요한 인원만 접근하도록 제한하는
체계적인 통제가 가능합니다. 이를 통해 정보 노출 범위를 최소화하고, 내부 유출 위험을 효과적으로 줄일 수 있습니다.
2) 문서별로 ‘읽기 전용’, ‘편집 가능’, ‘삭제 가능’ 등의 권한을 설정할 수 있어, 업무 성격과 보안 수준에 따라 유연하게 문서 활용을 통제할 수 있습니 다. 이는 반복 사용 문서, 참조용 자료, 민감한 내부 문서 등 다양한 업무 상황에 맞춰 보안 설정이 가능합니다.
📌 이런 조직에 꼭 필요합니다.
부서별로 접근 가능한 문서를 명확히 구분해야 하는 조직
인사, 총무, 기획 등 민감한 정보를 다루는 조직
직급에 따라 문서의 보안 등급이 달라, 접근 권한을 세분화해야 하는 조직
문서 보안, 어렵지 않게 실현할 수 있습니다
대부분의 보안 사고는 외부 해킹보다는, 일상적인 문서 저장과 공유 과정에서 발생합니다.
결국 보안은 업무 환경 전반의 구조와 습관에서 출발합니다.
문서중앙화 솔루션은
- 문서의 저장 위치를 중앙으로 통제하고
- 유통 경로와 이력을 체계적으로 기록하며
- 사용자의 접근 권한을 세분화함으로써,
조직 전체의 문서 보안 수준을 자연스럽게 끌어올릴 수 있는 기반을 제공합니다.
기존 업무 환경을 크게 바꾸지 않으면서도 보안을 강화할 수 있는 실질적인 방법,
사이버다임의 문서중앙화로 시작하세요.


문서 보안, 어떻게 시작해야 할까요?
PC에 문서를 저장하고, 메일이나 메신저로 파일을 주고받는 방식은 여전히 익숙하죠. 하지만 이 방식, 보안 사고에 가장 취약한 방식이라는 사실 알고 계셨나요?
특히 퇴사자나 외주 인력, 협력사와의 협업이 많은 조직이라면 내부 문서가 어떻게 유통되고, 누가 접근했는지를 ‘알 수 없다’는 것은 큰 리스크입니다.
오늘은 사이버다임의 문서중앙화 솔루션으로 안전한 ‘문서 보안’을 실현하는 방법을 소개합니다.
실무에서 시작하는 문서 보안, 사이버다임 문서중앙화 솔루션
1. 일잘러의 문서 보안 가이드 - 로컬 저장 차단 및 콘텐츠 보안 정책
"문서 유출, 평소 익숙한 저장 방식이 보안의 빈틈이 됩니다."
업무 문서를 개인 PC에 저장하거나, USB와 같은 외부 저장매체로 옮기는 순간부터 문서에 대한 보안 통제는 어려워집니다.
문서중앙화 솔루션은 로컬 저장을 차단하고 외부 저장매체 사용을 제한하는 것은 물론, 인쇄, 화면 캡처, 클립보드 복사 등 문서 이용 행위 전반을 제어하는 콘텐츠 보안 정책을 함께 적용해 문서 유출 경로를 통제할 수 있습니다.
1) 사용자는 문서를 개인 PC가 아닌 중앙 서버에만 저장할 수 있어, 퇴사자나 내부자의 무단 반출을 방지하고
문서 자산을 체계적으로 관리할 수 있습니다.
2) USB 등 외부 저장매체 사용은 물론, 인쇄·화면 캡처·클립보드 복사 등 콘텐츠 보안 정책을 통해 세부적으로 통제할 수 있습니다.
📌 이런 조직에 꼭 필요합니다.
중요 문서가 로컬 PC에 분산돼 있어 보안 관리가 어려운 조직
퇴사자, 외주 인력의 PC에 업무 자료가 남아 보안 사고 우려가 있는 조직
분실·도난 시 정보 유출 리스크가 큰 노트북/이동형 장비 사용 부서
2. 일잘러의 보안 가이드 - 문서 외부 반출 승인 프로세스
"반출은 승인 받고, 기록은 자동으로 남깁니다."
문서중앙화 솔루션에서는 외부로 보내는 문서에 대해 반출 승인 프로세스를 설정할 수 있으며, 승인된 경우에만 문서 반출이 가능합니다.
승인 기반으로 반출을 통제하고, 모든 이력은 자동으로 기록되어 사후 추적도 가능합니다.
1) 주요 문서의 경우, 반출 요청 프로세스를 설정하면 관리자의 승인 없이는 외부로 문서를 반출할 수 없도록 제어할 수 있습니다.
이를 통해 중요 문서의 무단 유출을 사전에 차단하고, 문서 반출에 대한 책임과 통제 권한을 명확히 할 수 있습니다.
2) 반출 요청 시에는 반출 목적, 반출처, 사용 기간 등을 기재하도록 설정할 수 있으며, 담당자는 이를 검토해 승인하거나 반려할 수 있습니다.
문서 반출 전 단계에서 보안 검증 절차를 거칠 수 있도록 해, 불필요한 유출을 사전에 차단할 수 있습니다.
📌 이런 조직에 꼭 필요합니다.
다양한 고객에게 제안서, 견적서, 계약서 등을 자주 발송하는 기업
고객정보, 기밀자료 등 민감 정보를 주로 다루는 기업
외부 협력사와 결과물을 주고받는 프로젝트 중심 조직
3. 일잘러의 보안 가이드 - 문서 별 접근 권한 설정 및 관리
"문서 접근 권한은 업무에 따라 제한하고, 역할별로 세분화하세요."
문서중앙화 솔루션은 부서, 사용자, 직책, 프로젝트 그룹 등 조직 구조에 따라 문서 접근 권한을 세분화해 설정할 수 있는 기능을 제공합니다.
이를 통해 불필요한 열람을 사전에 차단하고, 관리자는 각 문서별로 누가 언제 어떤 수준으로 접근할 수 있는지를 명확하게 통제할 수 있습니다.
정보의 중요도에 따라 접근 범위를 구체화할 수 있어, 보안성과 관리 효율을 동시에 높일 수 있습니다.
1) 직급이나 사용자 단위로 문서의 열람, 편집, 반출 권한을 세분화해 설정할 수 있어, 민감한 문서에 대해 필요한 인원만 접근하도록 제한하는
체계적인 통제가 가능합니다. 이를 통해 정보 노출 범위를 최소화하고, 내부 유출 위험을 효과적으로 줄일 수 있습니다.
2) 문서별로 ‘읽기 전용’, ‘편집 가능’, ‘삭제 가능’ 등의 권한을 설정할 수 있어, 업무 성격과 보안 수준에 따라 유연하게 문서 활용을 통제할 수 있습니 다. 이는 반복 사용 문서, 참조용 자료, 민감한 내부 문서 등 다양한 업무 상황에 맞춰 보안 설정이 가능합니다.
📌 이런 조직에 꼭 필요합니다.
부서별로 접근 가능한 문서를 명확히 구분해야 하는 조직
인사, 총무, 기획 등 민감한 정보를 다루는 조직
직급에 따라 문서의 보안 등급이 달라, 접근 권한을 세분화해야 하는 조직
문서 보안, 어렵지 않게 실현할 수 있습니다
대부분의 보안 사고는 외부 해킹보다는, 일상적인 문서 저장과 공유 과정에서 발생합니다.
결국 보안은 업무 환경 전반의 구조와 습관에서 출발합니다.
문서중앙화 솔루션은
조직 전체의 문서 보안 수준을 자연스럽게 끌어올릴 수 있는 기반을 제공합니다.
기존 업무 환경을 크게 바꾸지 않으면서도 보안을 강화할 수 있는 실질적인 방법,
사이버다임의 문서중앙화로 시작하세요.