안녕하세요, 사이버다임입니다.
지금 전 세계 비즈니스 현장의 가장 뜨거운 화두는 단연 AX(AI Transformation·AI 전환)입니다. 생성형 AI가 업무 전반으로 빠르게 확산되면서 기업들은 AI를 어떻게 활용할 것인지 고민하고 있습니다.
하지만 실제 업무에 AI를 도입하려 하면 또 다른 질문이 따라옵니다.
"AI는 써야 할 것 같은데, 어떻게 해야 사내 주요 기밀 유출 없이 안전하게 사용할 수 있을까?"
"우리가 구축해 둔 문서중앙화 환경에 AI를 어떻게 접목할 수 있을까?"
기업은 지금 업무 효율 및 경쟁력을 높이기 위한 AI 활용과 기업 데이터를 안전하게 보호하고 통제하기 위한 보안이라는 두 가지 과제를 동시에 해결해야 합니다.
ISEC 2026에서 사이버다임 DCS 사업본부 이재민 팀장과 DCS 개발본부 손정호 팀장은 ‘문서중앙화로 완성하는 Safe AI 핵심 전략’을 주제로 이러한 고민에 대한 해법과 실제 구축 사례를 소개했는데요.
이번 콘텐츠에서는 발표 내용을 바탕으로 기업 데이터를 안전하게 통제하면서 AI를 활용하는 방법을 요약해서 소개해드리겠습니다.
기업이 마주한 두 가지 과제: AI 활용과 진화하는 데이터 보안 위협
최근 기업의 중요한 과제는 “생성형 AI로 업무 생산성을 높이면서도, 사내 핵심 데이터는 어떻게 안전하게 보호할 것인가?”입니다.
기업의 데이터 보안 위협은 AI 등장 이전부터 존재했지만, 생성형 AI의 대중화로 데이터가 활용되는 경로가 늘어나면서 고려해야 할 보안 범위 역시 확대되고 있습니다.
① Before AI Era: 내부자 유출과 비정형 데이터의 파편화
<기술 유출의 약 88%는 내부자>
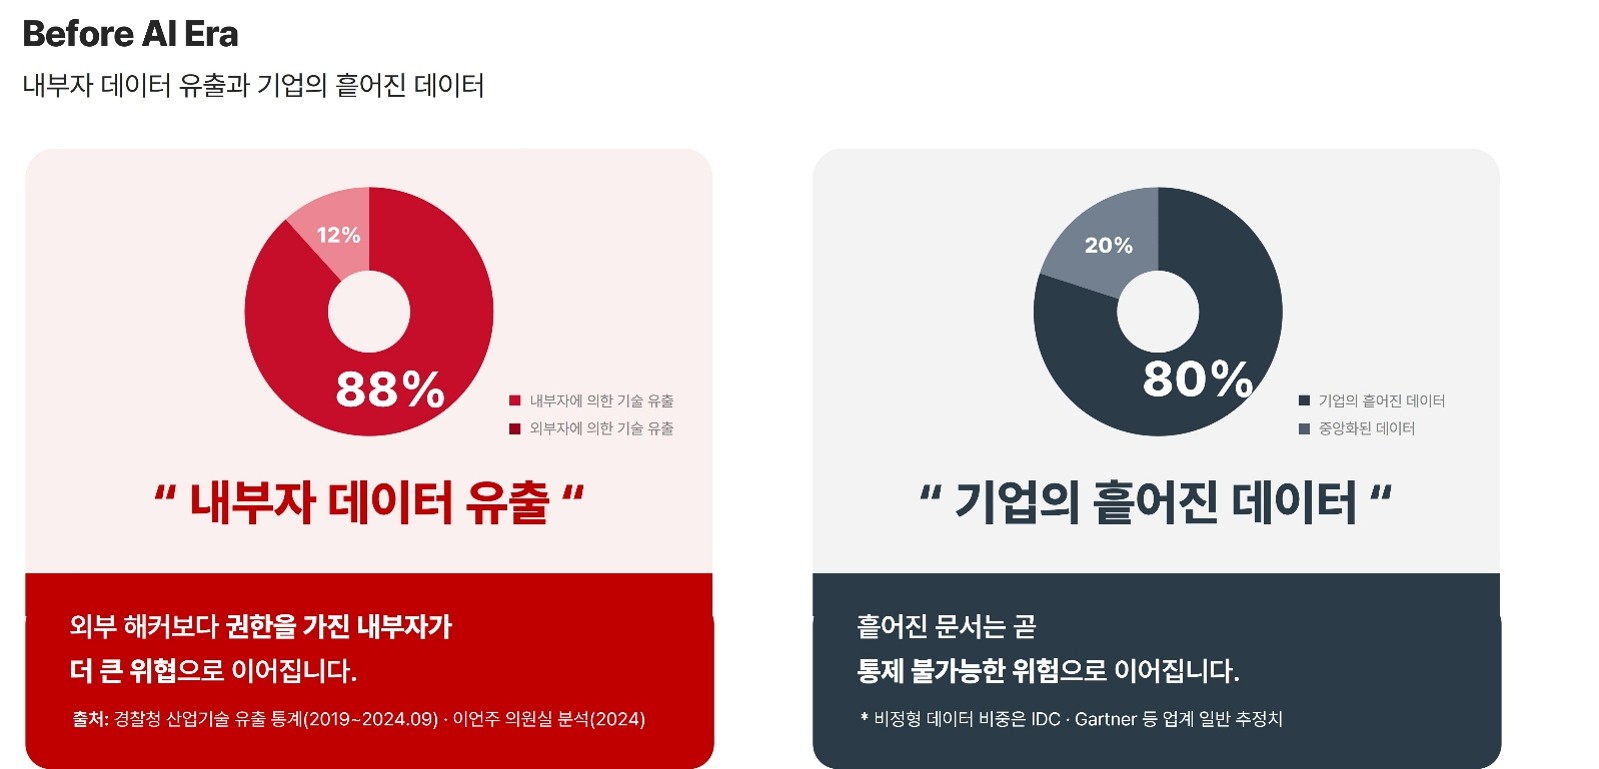
발표에서 인용한 경찰청 산업기술 유출 통계에 따르면 기술 유출의 약 88%는 외부자가 아닌 내부자에 의해 발생했습니다. 정상적인 접근 권한을 가진 내부 임직원 역시 기업 데이터 보안에서 중요한 관리 대상이라는 의미입니다.
<흩어져 있는 비정형 데이터>
사업계획서, 단가표, 계약서, 고객 DB, 설계도면, 인사자료 등 기업의 중요 정보 상당수는 문서 형태로 존재합니다.
이러한 데이터가 개인 PC나 USB, 외장하드 등에 흩어져 관리되면 다운로드·캡처·인쇄·메일 전송·외부 공유 등 다양한 경로를 통해 유출될 가능성도 커집니다.
② After AI Era: AI가 새로운 데이터 활용 경로로 등장
2022년 ChatGPT 등장 이후 생성형 AI는 빠르게 업무 영역으로 확산됐습니다.
AI는 업무 효율과 생산성을 높이는 유용한 도구이지만, 업무 과정에서 기업의 데이터가 AI와 연결되면서 기존에는 없었던 새로운 데이터 이동 경로도 생겨났습니다.
이에 따라 기업에게는 단순히 AI 사용을 허용할 것인지의 문제를 넘어, 어떤 AI가 어떤 데이터에 접근할 수 있도록 할 것인지 통제하는 것이 중요한 보안 과제가 되고 있습니다.
'전면 금지'에서 '통제된 허용'으로: 기업들의 대응과 한계
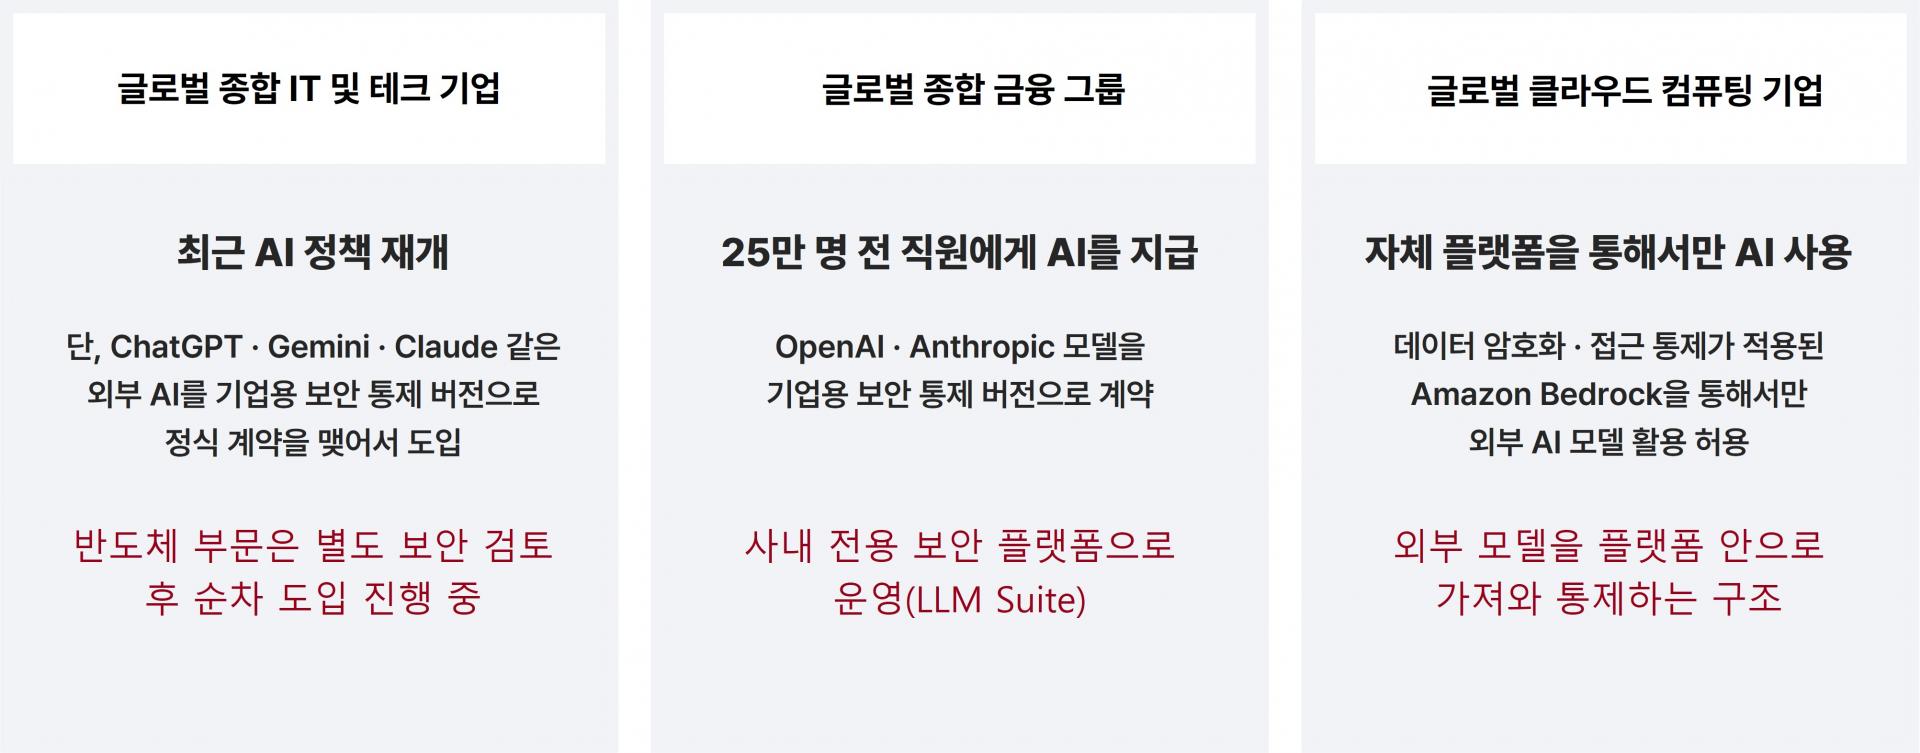
생성형 AI가 처음 확산됐을 당시 일부 글로벌 기업들은 보안을 이유로 AI 사용을 제한하거나 금지했습니다.
하지만 최근에는 AI를 완전히 차단하기보다 기업의 보안 정책 안에서 통제해 활용하는 방향으로 변화하고 있습니다.
발표에서는 삼성전자, 아마존, JP모건 등의 사례를 통해 이러한 변화를 소개했습니다. 외부 AI를 기업용 보안 통제 환경에서 사용하거나, 자체 플랫폼을 통해서만 AI를 활용하도록 하는 방식입니다.
하지만 엔터프라이즈급 생성형 AI 환경을 직접 구축하려면 높은 라이선스 비용뿐 아니라 접근 권한을 설계하고 지속적으로 운영할 전담 인력이 필요합니다. 특히 중소·중견기업에게는 현실적인 부담이 될 수 있습니다.
💡 사이버다임의 관점 전환
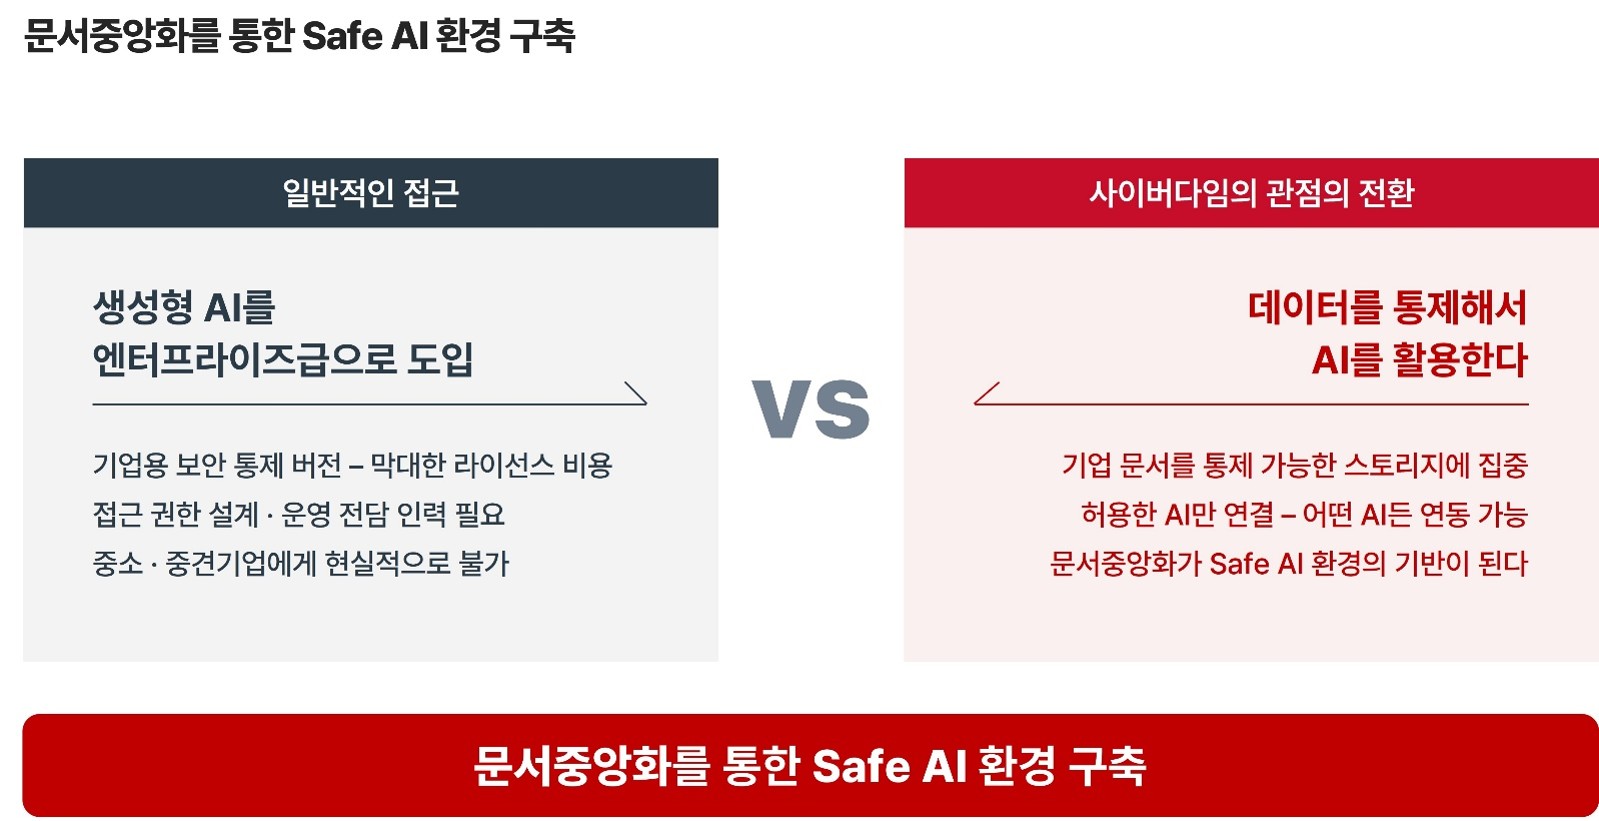
“AI 자체를 통제하기보다, AI가 활용하는 데이터를 통제한다.”
기업의 문서를 통제 가능한 스토리지에 모으고 기존의 권한과 보안 정책을 적용한 뒤, 기업이 허용한 AI만 안전하게 연결하는 것입니다.
즉, 문서중앙화를 Safe AI 환경을 구축하기 위한 데이터 기반으로 활용하는 것입니다.
문서중앙화로 완성하는 Safe AI 아키텍처
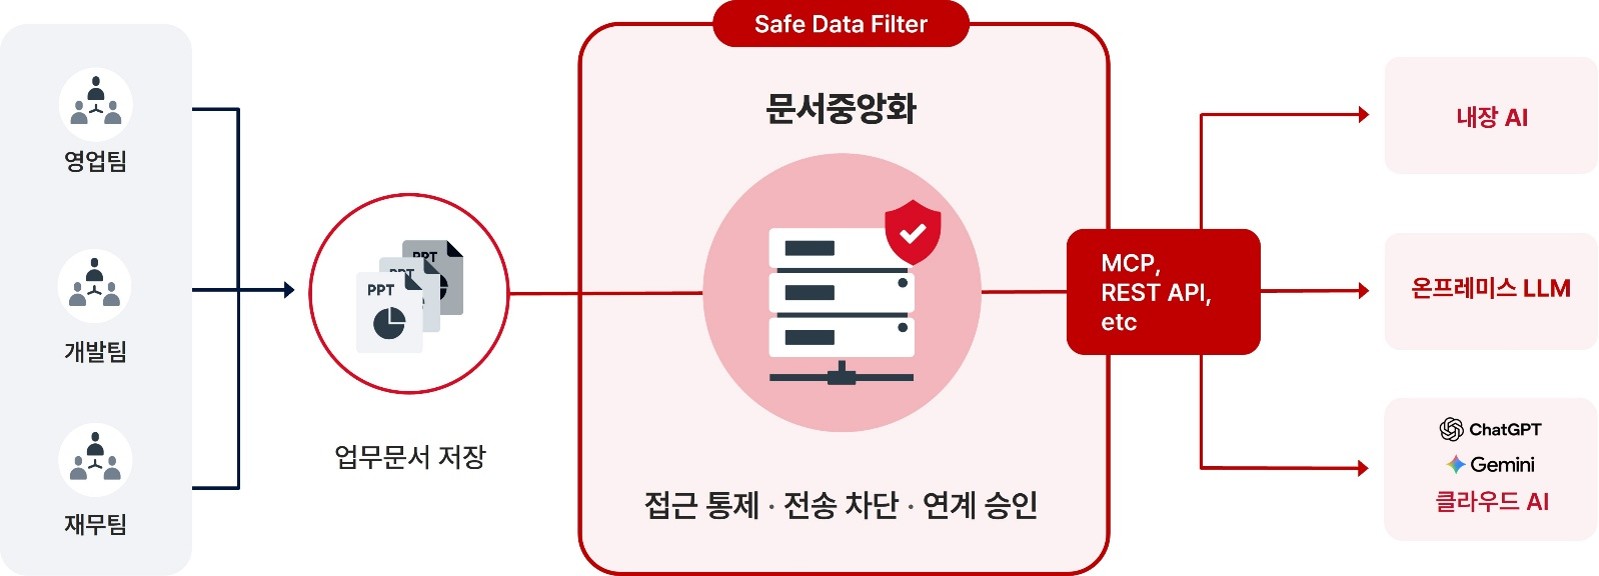
Safe AI의 출발점은 기업의 데이터를 통제 가능한 상태로 만드는 것입니다.
문서를 개인 PC나 외장하드, USB 등에 분산 저장하는 대신 문서중앙화에 모으고, 사용자별 권한과 보안 정책을 적용합니다.
그리고 이 데이터가 AI와 연결될 때 Safe Data Filter가 데이터의 안전한 활용을 위한 통제 계층으로 작동합니다.
🛡️ Safe AI의 3대 핵심 원칙
① 권한 기반 접근 제어 (Fine-grained Access Control)
사용자가 접근할 수 있는 문서만 AI도 활용할 수 있습니다. 사람에게 보이지 않는 문서는 AI에게도 보이지 않는 것이 기본 원칙입니다.
② Certified AI만 연결
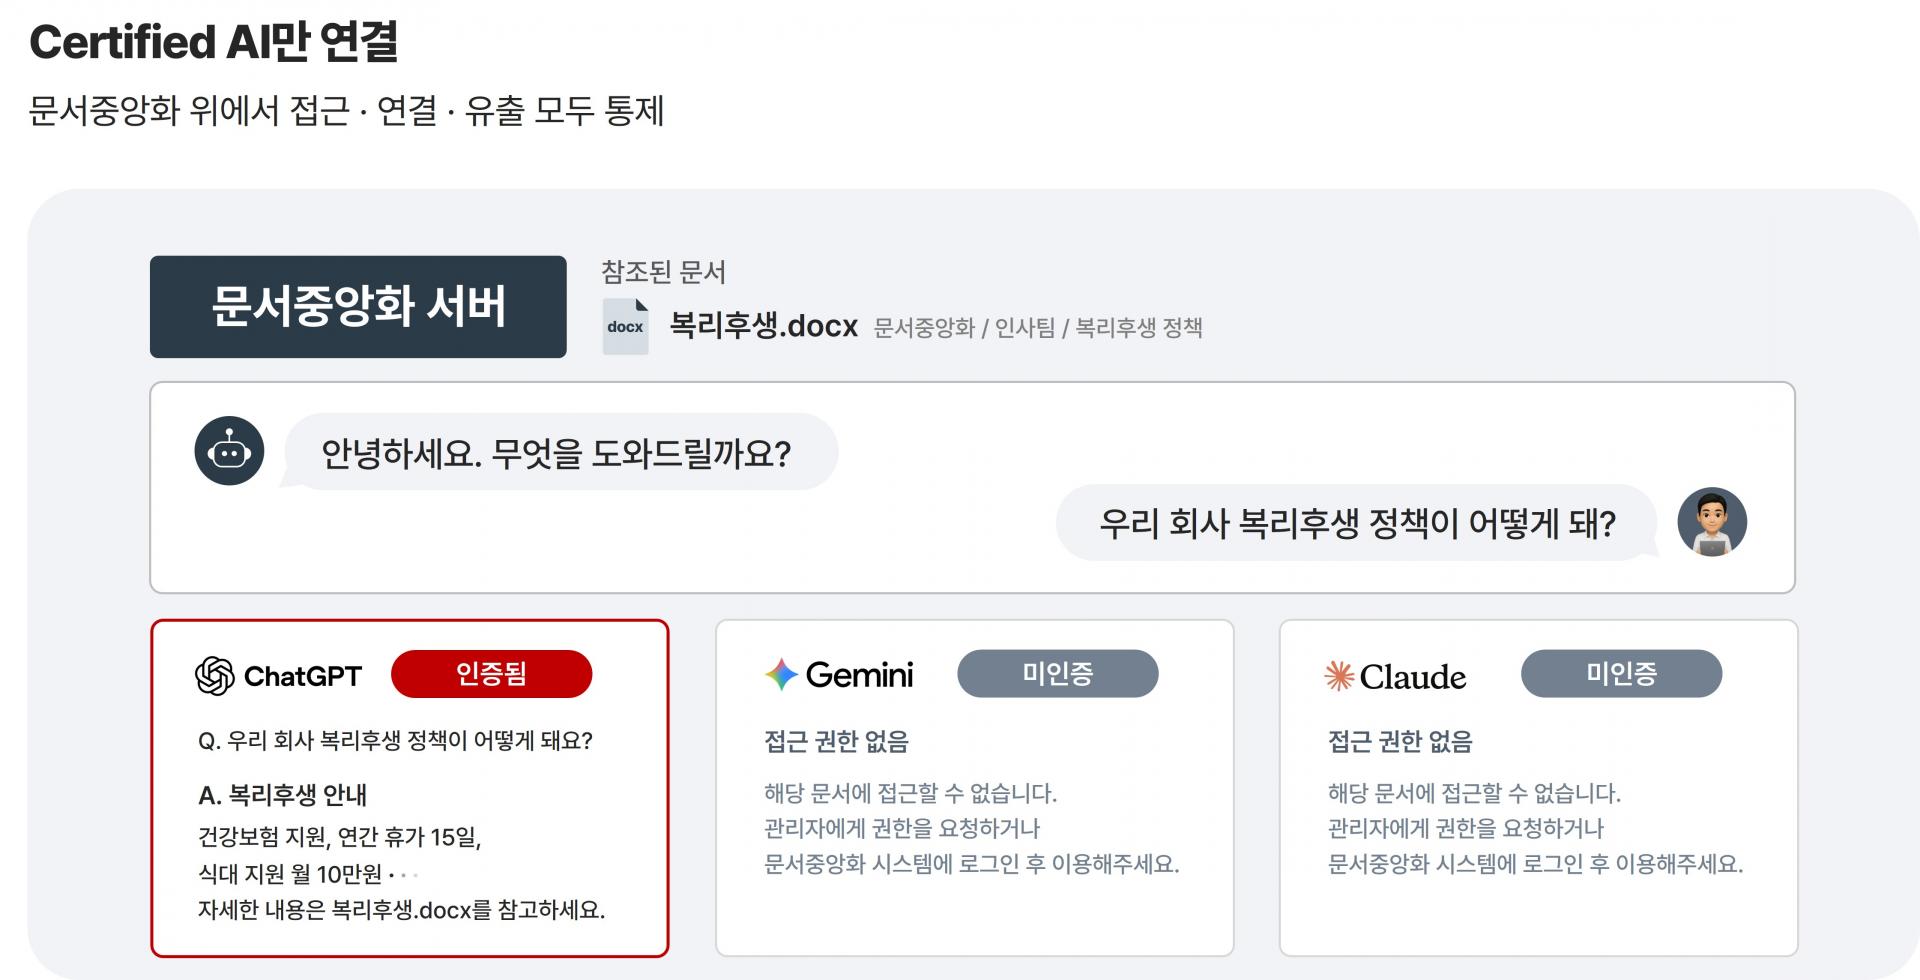
기업이 승인한 AI만 내부 데이터와 연결합니다. 이를 통해 무분별한 AI 도구가 기업 데이터에 접근하는 것을 제한합니다.
③ 문서 외부 유출 차단 (Data Leakage Protection)
AI에 전달되는 데이터에도 기존 문서중앙화의 보안 정책을 적용해 승인되지 않은 접근과 무단 반출을 차단합니다.
실제 기업에서는 Safe AI를 어떻게 구축하고 있을까요?
Safe AI는 개념적인 모델에 그치지 않습니다. 실제 연구·공공·금융 분야에서도 문서중앙화를 기반으로 한 AI 환경이 구축·운영되고 있습니다.
- H연구원: 약 1,700명 / AI 패키지형
- M공공기관: 약 3,000명 / AI 연계형
- K은행: 약 7,000명 / AI 연계형
기업의 기존 IT 환경과 AI 구축 전략에 따라 크게 AI 패키지형(TYPE 1)과 AI 연계형(TYPE 2) 두 가지 형태로 구성할 수 있습니다.
TYPE 1. AI 패키지형
AI 패키지형은 문서중앙화에 AI 기능이 내장된 형태입니다.
기존 화면과 폴더 구조, 권한 체계를 그대로 활용할 수 있어 별도의 복잡한 연동 없이 비교적 빠르게 AI 환경을 구성할 수 있습니다.
대표 사례인 H연구원에서는 사용자가 문서중앙화 시스템에서 자연어로 질문하면 사용자의 권한 범위 안에서 AI가 답변하는 방식으로 운영되고 있습니다.
TYPE 2. AI 연계형
이미 자체 LLM이나 AI 플랫폼을 보유하고 있다면 AI 연계형을 활용할 수 있습니다.
고객사는 원하는 AI 플랫폼·LLM·UI를 구성하고, 문서중앙화는 사용자 권한을 검증해 접근 가능한 데이터만 AI 시스템에 안전하게 공급합니다.
MCP·REST API 등의 인터페이스를 통해 다양한 AI 시스템과 연결할 수 있으며, 향후 AI 모델이 변경되더라도 기존 문서의 권한 체계를 유지할 수 있습니다. 대표 사례로 K은행과 M공공기관이 있습니다.
내장 AI부터 온프레미스, 클라우드 AI까지
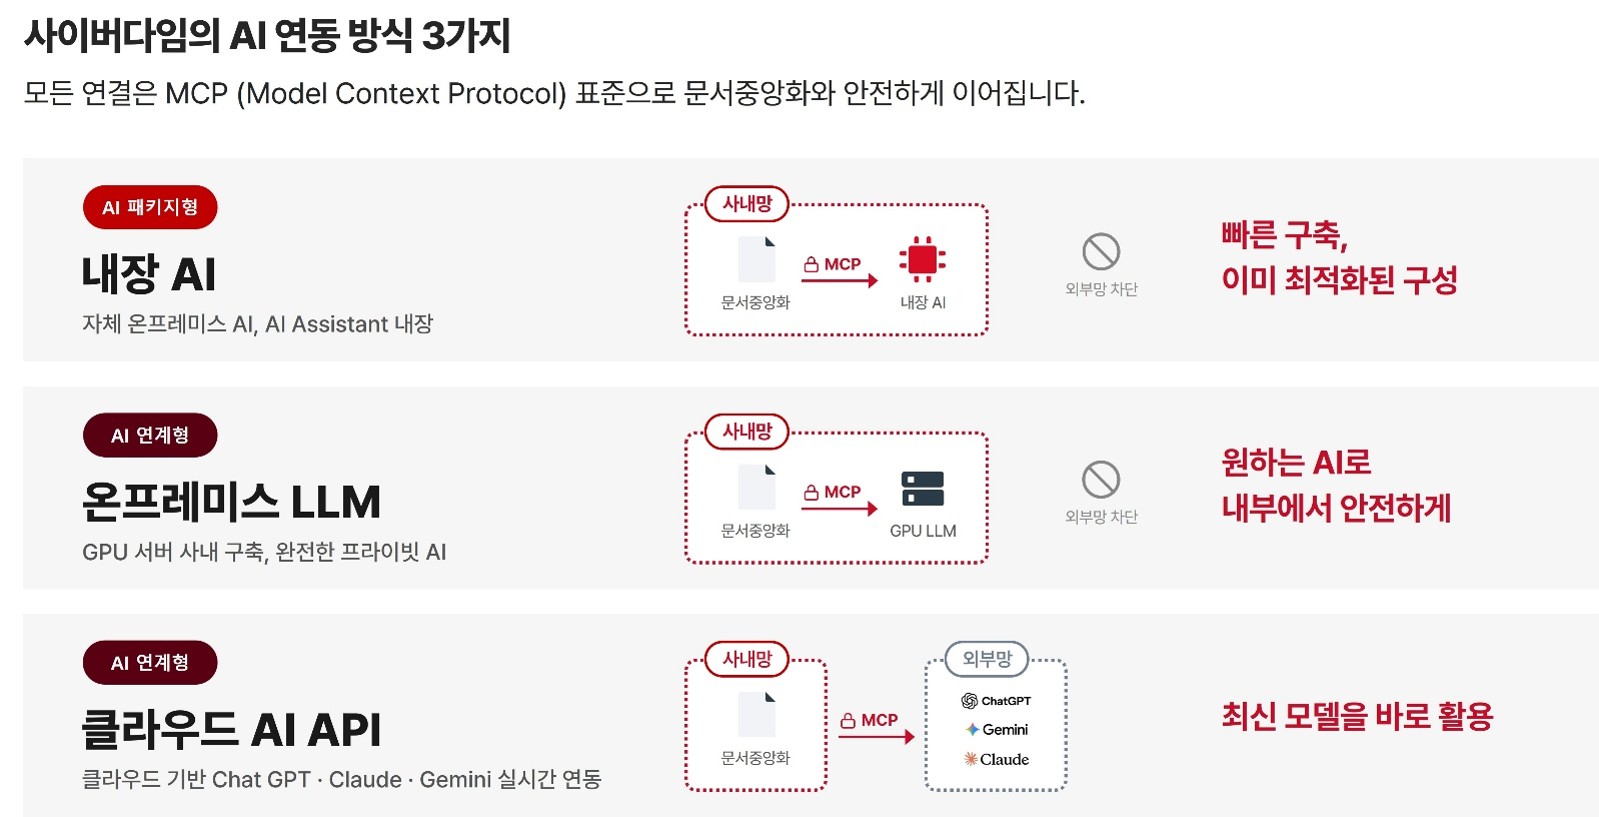
TYPE 1과 TYPE 2가 Safe AI를 구축하는 전체적인 형태라면, 실제 AI를 연결하는 방식은 기업의 보안 정책과 IT 환경에 따라 더욱 세분화할 수 있습니다.
① 내장 AI
문서중앙화에 AI Assistant가 포함된 패키지형 구성으로, 이미 최적화된 형태를 활용해 빠르게 구성할 수 있습니다.
② 온프레미스 LLM
문서중앙화와 LLM 서버를 사내망에 구축하는 프라이빗 AI 방식입니다. 외부망 차단이 필요한 국방이나 금융권 등의 환경에 적합합니다.
③ 클라우드 AI API
ChatGPT, Claude, Gemini 등 클라우드 기반 AI 모델과 연동하는 방식입니다.
결국 내장 AI, 온프레미스 LLM, 클라우드 AI 중 어떤 방식을 선택하더라도 핵심 원칙은 같습니다.
AI 구성은 기업이 선택하고, AI가 활용하는 데이터는 문서중앙화를 통해 통제합니다.
AI 시대 자율보안의 출발점, 문서중앙화
생성형 AI의 활용이 확대될수록 기업에게는 AI를 얼마나 잘 활용하느냐와 함께, AI가 활용하는 데이터를 얼마나 안전하게 관리하느냐가 더욱 중요해지고 있습니다.
이번 ISEC세션에서는 그 해법으로 기업의 중요 데이터를 문서중앙화에 모아 권한과 보안을 적용하고, 이를 기반으로 필요한 AI를 안전하게 연결하는 Safe AI 환경을 소개했습니다.
AI 시대에도 보안의 시작점은 결국 데이터입니다.
사이버다임은 앞으로도 기업의 중요 데이터를 안전하게 보호하고, 이를 AI 시대의 새로운 자산으로 활용할 수 있는 문서중앙화 기반의 Safe AI 환경을 만들어가겠습니다.

안녕하세요, 사이버다임입니다.
지금 전 세계 비즈니스 현장의 가장 뜨거운 화두는 단연 AX(AI Transformation·AI 전환)입니다. 생성형 AI가 업무 전반으로 빠르게 확산되면서 기업들은 AI를 어떻게 활용할 것인지 고민하고 있습니다.
하지만 실제 업무에 AI를 도입하려 하면 또 다른 질문이 따라옵니다.
"AI는 써야 할 것 같은데, 어떻게 해야 사내 주요 기밀 유출 없이 안전하게 사용할 수 있을까?"
"우리가 구축해 둔 문서중앙화 환경에 AI를 어떻게 접목할 수 있을까?"
기업은 지금 업무 효율 및 경쟁력을 높이기 위한 AI 활용과 기업 데이터를 안전하게 보호하고 통제하기 위한 보안이라는 두 가지 과제를 동시에 해결해야 합니다.
ISEC 2026에서 사이버다임 DCS 사업본부 이재민 팀장과 DCS 개발본부 손정호 팀장은 ‘문서중앙화로 완성하는 Safe AI 핵심 전략’을 주제로 이러한 고민에 대한 해법과 실제 구축 사례를 소개했는데요.
이번 콘텐츠에서는 발표 내용을 바탕으로 기업 데이터를 안전하게 통제하면서 AI를 활용하는 방법을 요약해서 소개해드리겠습니다.
기업이 마주한 두 가지 과제: AI 활용과 진화하는 데이터 보안 위협
최근 기업의 중요한 과제는 “생성형 AI로 업무 생산성을 높이면서도, 사내 핵심 데이터는 어떻게 안전하게 보호할 것인가?”입니다.
기업의 데이터 보안 위협은 AI 등장 이전부터 존재했지만, 생성형 AI의 대중화로 데이터가 활용되는 경로가 늘어나면서 고려해야 할 보안 범위 역시 확대되고 있습니다.
① Before AI Era: 내부자 유출과 비정형 데이터의 파편화
<기술 유출의 약 88%는 내부자>
발표에서 인용한 경찰청 산업기술 유출 통계에 따르면 기술 유출의 약 88%는 외부자가 아닌 내부자에 의해 발생했습니다. 정상적인 접근 권한을 가진 내부 임직원 역시 기업 데이터 보안에서 중요한 관리 대상이라는 의미입니다.
<흩어져 있는 비정형 데이터>
사업계획서, 단가표, 계약서, 고객 DB, 설계도면, 인사자료 등 기업의 중요 정보 상당수는 문서 형태로 존재합니다.
이러한 데이터가 개인 PC나 USB, 외장하드 등에 흩어져 관리되면 다운로드·캡처·인쇄·메일 전송·외부 공유 등 다양한 경로를 통해 유출될 가능성도 커집니다.
② After AI Era: AI가 새로운 데이터 활용 경로로 등장
2022년 ChatGPT 등장 이후 생성형 AI는 빠르게 업무 영역으로 확산됐습니다.
AI는 업무 효율과 생산성을 높이는 유용한 도구이지만, 업무 과정에서 기업의 데이터가 AI와 연결되면서 기존에는 없었던 새로운 데이터 이동 경로도 생겨났습니다.
이에 따라 기업에게는 단순히 AI 사용을 허용할 것인지의 문제를 넘어, 어떤 AI가 어떤 데이터에 접근할 수 있도록 할 것인지 통제하는 것이 중요한 보안 과제가 되고 있습니다.
'전면 금지'에서 '통제된 허용'으로: 기업들의 대응과 한계
생성형 AI가 처음 확산됐을 당시 일부 글로벌 기업들은 보안을 이유로 AI 사용을 제한하거나 금지했습니다.
하지만 최근에는 AI를 완전히 차단하기보다 기업의 보안 정책 안에서 통제해 활용하는 방향으로 변화하고 있습니다.
발표에서는 삼성전자, 아마존, JP모건 등의 사례를 통해 이러한 변화를 소개했습니다. 외부 AI를 기업용 보안 통제 환경에서 사용하거나, 자체 플랫폼을 통해서만 AI를 활용하도록 하는 방식입니다.
하지만 엔터프라이즈급 생성형 AI 환경을 직접 구축하려면 높은 라이선스 비용뿐 아니라 접근 권한을 설계하고 지속적으로 운영할 전담 인력이 필요합니다. 특히 중소·중견기업에게는 현실적인 부담이 될 수 있습니다.
💡 사이버다임의 관점 전환
“AI 자체를 통제하기보다, AI가 활용하는 데이터를 통제한다.”
기업의 문서를 통제 가능한 스토리지에 모으고 기존의 권한과 보안 정책을 적용한 뒤, 기업이 허용한 AI만 안전하게 연결하는 것입니다.
즉, 문서중앙화를 Safe AI 환경을 구축하기 위한 데이터 기반으로 활용하는 것입니다.
문서중앙화로 완성하는 Safe AI 아키텍처
Safe AI의 출발점은 기업의 데이터를 통제 가능한 상태로 만드는 것입니다.
문서를 개인 PC나 외장하드, USB 등에 분산 저장하는 대신 문서중앙화에 모으고, 사용자별 권한과 보안 정책을 적용합니다.
그리고 이 데이터가 AI와 연결될 때 Safe Data Filter가 데이터의 안전한 활용을 위한 통제 계층으로 작동합니다.
🛡️ Safe AI의 3대 핵심 원칙
① 권한 기반 접근 제어 (Fine-grained Access Control)
사용자가 접근할 수 있는 문서만 AI도 활용할 수 있습니다. 사람에게 보이지 않는 문서는 AI에게도 보이지 않는 것이 기본 원칙입니다.
② Certified AI만 연결
기업이 승인한 AI만 내부 데이터와 연결합니다. 이를 통해 무분별한 AI 도구가 기업 데이터에 접근하는 것을 제한합니다.
③ 문서 외부 유출 차단 (Data Leakage Protection)
AI에 전달되는 데이터에도 기존 문서중앙화의 보안 정책을 적용해 승인되지 않은 접근과 무단 반출을 차단합니다.
실제 기업에서는 Safe AI를 어떻게 구축하고 있을까요?
Safe AI는 개념적인 모델에 그치지 않습니다. 실제 연구·공공·금융 분야에서도 문서중앙화를 기반으로 한 AI 환경이 구축·운영되고 있습니다.
기업의 기존 IT 환경과 AI 구축 전략에 따라 크게 AI 패키지형(TYPE 1)과 AI 연계형(TYPE 2) 두 가지 형태로 구성할 수 있습니다.
TYPE 1. AI 패키지형
AI 패키지형은 문서중앙화에 AI 기능이 내장된 형태입니다.
기존 화면과 폴더 구조, 권한 체계를 그대로 활용할 수 있어 별도의 복잡한 연동 없이 비교적 빠르게 AI 환경을 구성할 수 있습니다.
대표 사례인 H연구원에서는 사용자가 문서중앙화 시스템에서 자연어로 질문하면 사용자의 권한 범위 안에서 AI가 답변하는 방식으로 운영되고 있습니다.
TYPE 2. AI 연계형
이미 자체 LLM이나 AI 플랫폼을 보유하고 있다면 AI 연계형을 활용할 수 있습니다.
고객사는 원하는 AI 플랫폼·LLM·UI를 구성하고, 문서중앙화는 사용자 권한을 검증해 접근 가능한 데이터만 AI 시스템에 안전하게 공급합니다.
MCP·REST API 등의 인터페이스를 통해 다양한 AI 시스템과 연결할 수 있으며, 향후 AI 모델이 변경되더라도 기존 문서의 권한 체계를 유지할 수 있습니다. 대표 사례로 K은행과 M공공기관이 있습니다.
내장 AI부터 온프레미스, 클라우드 AI까지
TYPE 1과 TYPE 2가 Safe AI를 구축하는 전체적인 형태라면, 실제 AI를 연결하는 방식은 기업의 보안 정책과 IT 환경에 따라 더욱 세분화할 수 있습니다.
① 내장 AI
문서중앙화에 AI Assistant가 포함된 패키지형 구성으로, 이미 최적화된 형태를 활용해 빠르게 구성할 수 있습니다.
② 온프레미스 LLM
문서중앙화와 LLM 서버를 사내망에 구축하는 프라이빗 AI 방식입니다. 외부망 차단이 필요한 국방이나 금융권 등의 환경에 적합합니다.
③ 클라우드 AI API
ChatGPT, Claude, Gemini 등 클라우드 기반 AI 모델과 연동하는 방식입니다.
결국 내장 AI, 온프레미스 LLM, 클라우드 AI 중 어떤 방식을 선택하더라도 핵심 원칙은 같습니다.
AI 구성은 기업이 선택하고, AI가 활용하는 데이터는 문서중앙화를 통해 통제합니다.
AI 시대 자율보안의 출발점, 문서중앙화
생성형 AI의 활용이 확대될수록 기업에게는 AI를 얼마나 잘 활용하느냐와 함께, AI가 활용하는 데이터를 얼마나 안전하게 관리하느냐가 더욱 중요해지고 있습니다.
이번 ISEC세션에서는 그 해법으로 기업의 중요 데이터를 문서중앙화에 모아 권한과 보안을 적용하고, 이를 기반으로 필요한 AI를 안전하게 연결하는 Safe AI 환경을 소개했습니다.
AI 시대에도 보안의 시작점은 결국 데이터입니다.
사이버다임은 앞으로도 기업의 중요 데이터를 안전하게 보호하고, 이를 AI 시대의 새로운 자산으로 활용할 수 있는 문서중앙화 기반의 Safe AI 환경을 만들어가겠습니다.